
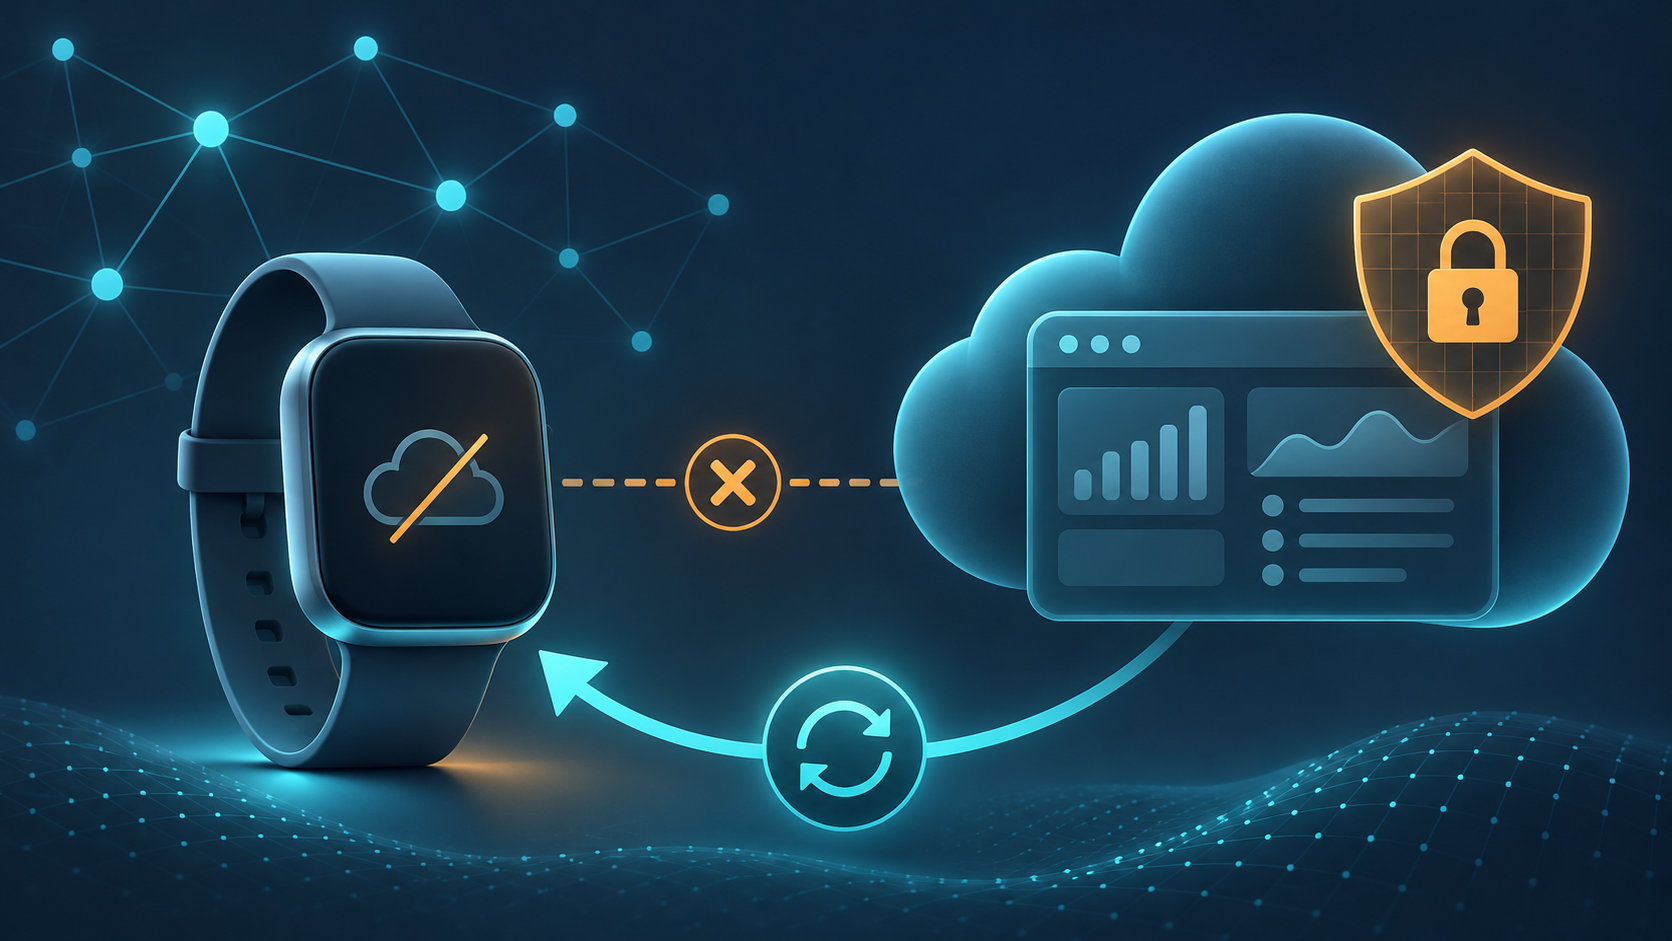
「ガーミンは中国に攻撃されたのか」という疑問に対して、公開資料だけで中国の関与を断定することはできません。確認できるのは、2020年7月23日にGarminが一部システムを暗号化するサイバー攻撃を受け、Garmin Connectなどのオンラインサービスに障害が出たことです。Garmin自身は攻撃者を国名付きで公表していません。
一方で、Garmin中国公式サイトは中国大陸サーバーが今回の事象の影響を受けなかったと説明しています。米国政府監査院(GAO)の資料には、Garminへの攻撃がロシアと関係のあるグループが開発したツールの事例として掲載されています。中国の関与、攻撃者の国籍、サーバーの場所は別々に確認する必要があります。
ガーミンは中国に攻撃された?まず結論
結論を整理すると、次のとおりです。
| 確認したい点 | 公開資料から分かること |
|---|---|
| 攻撃の発生 | 2020年7月23日に、Garminは一部システムを暗号化するサイバー攻撃を受けたと発表 |
| 中国の関与 | 中国政府や中国の攻撃者が実行したとするGarminの公式発表は確認できない |
| 中国大陸サーバー | Garmin中国公式サイトは、同地域のGarmin Connectサーバーが影響を受けなかったと説明 |
| 攻撃者の手掛かり | GAOはロシアと関係のあるグループが開発したツールによる攻撃の事例として紹介 |
| 個人データ | Garminは当時、顧客データやGarmin Payの決済情報がアクセス・紛失・盗難された兆候はないと説明 |
したがって、「中国がガーミンを攻撃した」と言い切るのは根拠不足です。また、外部資料にあるロシア関連の説明も、攻撃者の帰属に関する手掛かりであり、ロシア政府の関与まで証明するものではありません。
2020年7月に起きたガーミンのサイバー攻撃の経緯
Garminは2020年7月27日の公式発表で、7月23日に一部のシステムを暗号化するサイバー攻撃を受けたと説明しました。発表によると、影響したのはWebサイトの機能、カスタマーサポート、顧客向けアプリ、社内コミュニケーションなどです。
当初は「大規模障害」として受け止められていましたが、公式発表によって原因がサイバー攻撃であることが明らかになりました。Garminは影響を受けたシステムの復旧を進め、数日以内の通常運用への復帰を見込んでいました。
外部のセキュリティ報道では、この攻撃にWastedLockerというランサムウェアが使われた可能性が指摘されています。ただし、Garminの公式発表は攻撃者やマルウェアの名称を明らかにしていません。ここは「公式に確認された事実」と「外部調査による推定」を分けて読む部分です。
中国が攻撃したという説をどう判断するか
中国という言葉が出てくる場合でも、Garmin中国の公式告知や中国大陸向けサーバーの話と、攻撃者の国籍を混同しないことが重要です。
Garmin中国の公式告知は、2020年7月23日のネットワーク攻撃によって多くのオンラインサービスが影響を受けたと伝えています。同じ告知の中で、中国大陸のGarmin Connectサーバーは影響を受けず、同地域のユーザーは関連サービスを通常どおり利用できたと説明しています。
この情報から分かるのは「Garmin中国が障害について案内したこと」と「中国大陸サーバーが影響を受けなかったという同社の説明」です。中国政府や中国国内の攻撃者が実行したことを意味しません。企業の現地サイトに掲載された告知は、攻撃主体の帰属を示す資料とは別のものです。
また、サーバーが中国にあることと、中国から攻撃されたことも同じではありません。サーバーの所在地、運営会社、侵入経路、攻撃者の拠点は、それぞれ別の証拠が必要です。
攻撃者はロシア系だった?公表資料から分かる範囲
攻撃者については、Garminの公式発表よりも外部の分析が詳しく報じられました。米国GAOのGPSに関する報告書は、2020年の事例として、Garminの商用GPSナビゲーションサービスへの攻撃を掲載しています。その説明では、ロシアと関係のあるグループが開発したハッキングツールによる攻撃とされています。
さらに、セキュリティ報道ではWastedLockerと、ロシア系サイバー犯罪グループとされるEvil Corpとの関連が説明されています。BleepingComputerの報道もWastedLockerとの関連を紹介していますが、Garminが自社発表で攻撃者を特定したわけではありません。
ここで注意したいのは、次の3つを一つにしないことです。
- マルウェアの名称:WastedLockerと分析されたかどうか
- 犯罪グループとの関連:Evil Corpなどとの技術的なつながり
- 国家の関与:ロシア政府や中国政府が指示・支援したかどうか
公開資料から比較的強く言えるのは、Garminが暗号化を伴う攻撃を受けたことと、外部資料でロシア関連の攻撃ツール・犯罪グループとの関係が指摘されていることです。国の関与まで断定するには、別の捜査結果や政府機関の公式な帰属判断が必要です。
利用者への影響は?サービス停止とデータ流出を分けて確認
Garmin Connectなどオンライン機能が使いにくくなった
攻撃の影響は、Garmin Connectを含むオンラインサービス、Webサイト、カスタマーサポート、顧客向けアプリなどに現れました。時計本体の機能がすべて壊れたという意味ではなく、Garminの公式発表では、オンラインサービスへのアクセスを除けば製品の機能は影響を受けていないと説明されています。
Garmin中国の告知では、中国大陸サーバーのアカウントについて同期やペアリングは影響を受けず、国際サーバーでは復旧作業とデータ処理に時間がかかると案内されていました。つまり、同じGarmin製品でもアカウントや接続先のサービスによって影響の出方が違う可能性があります。
個人データが流出したのか
Garminは公式発表で、顧客データ、とくにGarmin Payの決済情報について、アクセスされた、失われた、盗まれたという兆候はないと説明しました。ただし、この表現は当時の同社の調査結果です。「絶対に流出していない」と一般化せず、公式発表時点で確認された範囲として受け止めるのが適切です。
また、サービスに接続できないことと、データが攻撃者に持ち出されたことは別の事象です。同期の遅れ、端末内に一時保存された活動データ、サーバー側の可用性、情報流出の有無を分けて考えると、障害の影響を過大にも過小にも評価しにくくなります。
ガーミン利用者が確認しておきたいこと
- 公式ステータスを確認する:障害発生時はSNSの推測だけで判断せず、Garminの公式告知や各サービスのステータスを確認します。
- パスワードの使い回しを見直す:同じパスワードを別サービスでも使っている場合は、各サービスで固有のパスワードへ変更します。
- 同期遅延と故障を分ける:端末に表示できるデータ、アプリへの同期、クラウド上の履歴は同じ状態とは限りません。
- 非公式ファイルを入れない:復旧をうたう不明なアプリやファームウェアを使わず、公式アプリや公式サポートの案内に従います。
- 決済情報は利用明細で確認する:不審な請求があれば、Garminの発表だけで判断せず、利用した決済サービスの窓口にも相談します。
これらは「中国から攻撃された」と決め付けるための対策ではありません。攻撃主体が確定していない場合でも、アカウントの保護、公式情報の確認、非公式な復旧手段を避けることは共通して有効です。
まとめ:ガーミン中国攻撃説は公表資料だけでは断定できない
ガーミンの過去のサイバー攻撃について、公開資料から確認できるポイントは次のとおりです。
- 2020年7月23日、Garminは一部システムが暗号化されるサイバー攻撃を受けた。
- Garmin Connect、Webサイト、サポート、顧客向けアプリなどのオンライン機能に障害が出た。
- Garminは当時、顧客データやGarmin Payの決済情報がアクセス・紛失・盗難された兆候はないと説明した。
- Garmin中国公式サイトは、中国大陸サーバーが影響を受けなかったと説明した。
- GAOや外部セキュリティ報道にはロシア関連の手掛かりがあるが、Garminは攻撃者を正式に特定していない。
したがって、「ガーミンは中国に攻撃された?」への答えは、中国の関与を裏付ける公表資料は確認できず、断定できないです。公式に確定している攻撃の事実と、外部資料による攻撃者の推定を分けて確認することが、最も誤解の少ない読み方です。
参考にした公式・公的情報
- Garmin公式:Garmin issues statement on recent outage
- Garmin中国公式:Garmin系统和服务相关公告
- U.S. Government Accountability Office:GPS Alternatives(GAO-22-106010)
- BleepingComputer:Garmin confirms ransomware attack, services coming back online
攻撃者の帰属や情報流出の有無は、公開された資料の範囲で整理しています。現在のアカウントやサービスの状態は、Garmin公式の最新案内を確認してください。
コメント